Eğer ödeme iş yüklerini bulut altyapısında çalıştırıyorsanız ve QSA'nız (Kalifiye Güvenlik Değerlendiricisi) 2026 için planlanmışsa, bu duyguyu zaten biliyorsunuz: PCI DSS düşünülerek tasarlanmamış bir yığın, hareket etmeyen bir son tarih ve kontrollerle dolu bir elektronik tablo. PCI DSS 4.0.1, Mart 2025'te tamamen zorunlu hale geldi ve 3.2.1 sürümünü tamamen değiştirdi. Değişiklikler kozmetik değil. Daha sıkı penetrasyon testi zaman çizelgeleri, yeni 30 günlük kritik yama kuralı, daha sıkı günlük saklama gereksinimleri ve genişletilmiş Web Uygulama Güvenlik Duvarı (WAF) yükümlülükleri, birçok mühendislik ekibini hazırlıksız yakaladı.
Bu kılavuz, CTO'ları, DevSecOps mühendislerini ve BT yöneticilerini PCI DSS 4.0.1 uyumluluğunu doğrudan etkileyen her bulut altyapı kontrolü boyunca yönlendirir: güvenlik duvarları, WAF yapılandırması, ağ segmentasyonu, otomatik yedeklemeler, zafiyet taraması ve bulut sağlayıcınızla aranızdaki paylaşılan sorumluluk sınırı.
Ana Çıkarımlar
- PCI DSS 4.0.1, Mart 2025'ten beri tamamen zorunludur. 3.2.1 sürümü artık kabul edilmemektedir.
- Tüm kamuya açık web uygulamalarının önünde WAF dağıtımı artık 6.4.2 Gereksinimi altında açık bir zorunluluktur.
- Kritik zafiyetler (CVSS 9.0+) 30 gün içinde yamalanmalıdır; yüksek dereceli (CVSS 7.0-8.9) 90 gün içinde.
- Denetim günlükleri 12 ay boyunca saklanmalı, en az 3 ay hemen sorgulanabilir olmalıdır.
- Ağ segmentasyonu zorunlu değildir, ancak CDE kapsamını ve değerlendirme maliyetini azaltmanın en etkili yoludur.
- Her PCI DSS gereksinimini adlandırılmış bir sahip ile eşleyen bir paylaşılan sorumluluk matrisi, değerlendirme başlamadan önce QSAlar tarafından beklenir.
İçindekiler
- PCI DSS 4.0.1 Neden Farklı: 2025'te Ne Değişti ve Bulut Yığınınız İçin Ne Anlama Geliyor
- 12 Gereksinim ve Hangileri Bulut Sunucularınızı, Depolamanızı ve Yedeklerinizi Doğrudan Yönetir
- Ağ Segmentasyonu: Kart Sahibi Veri Ortamınızı Kamu, Özel, DMZ ve VPN Bölgeleri Kullanarak Nasıl İzole Edersiniz
- Durumlu Güvenlik Duvarı ve WAF Kontrolleri: OWASP İlk 10 Kapsamını PCI DSS Gereksinimleri 6 ve 10'a Eşleme
- Otomatik Yedekleme ve Günlük Saklama: 90 Günlük Minimum İzleme Penceresi ve RPO/RTO Hedeflerini Karşılama
- Zafiyet Tarama ve Yamama: Üç Aylık ASV Taramaları ve Yeni 30 Günlük Kritik Yama Kuralı
- Paylaşılan Sorumluluk Uygulamada: Bulut Sağlayıcınızın Belgelemesi Gerekenler vs. Sizin Sahip Olduklarınız
- Bulutta Barındırılan Ödeme İş Yükleri için Pratik PCI DSS Hazırlık Kontrol Listesi
- Başlangıçtan Yeniden Başlamadan PCI'ya Hazır Bir Bulut Yığını Oluşturma
PCI DSS 4.0.1 Neden Farklı: 2025'te Ne Değişti ve Bulut Yığınınız İçin Ne Anlama Geliyor
Sürüm 4.0.1 küçük bir revizyon değildir. Ödeme Kartı Endüstrisi Güvenlik Standartları Konseyi (PCI SSC), iş yükleri bulut tabanlı ve konteynerleştirilmiş ortamlara taşındıkça ortaya çıkan boşlukları kapatmak için yayınladı. Bulutta barındırılan ödeme sistemleri için en önemli üç değişiklik şunlardır.
Özelleştirilmiş uygulama artık birinci sınıf bir yol. Daha önce, kuruluşlar ya tanımlanmış bir gereksinimi karşılıyordu ya da karşılamıyordu. Sürüm 4.0.1, eşdeğer güvenliği telafi edici kontroller aracılığıyla göstermenize izin veren "özelleştirilmiş bir yaklaşımı" resmileştirir, yeter ki amacı belgelendirin ve QSA'nız kabul etsin. Bulut ekipleri için bu önemlidir çünkü birçok hyperscaler-yerel kontrol (AWS Güvenlik Grupları, Azure Ağ Güvenlik Grupları, Google Cloud Güvenlik Duvarı Kuralları) geleneksel gereksinim diline temiz bir şekilde uymaz.
WAF kapsamı artık açık ve zorunlu. Gereksinim 6.4.2, kapsam dahilindeki tüm kamuya açık web uygulamalarının önüne bir WAF (veya benzeri teknik kontrol) yerleştirilmesini gerektirir. Daha önce, bir WAF şiddetle tavsiye ediliyordu; şimdi bu zorunlu bir gerekliliktir. Ödeme sayfanız WAF yeteneği olmayan bir CDN'nin arkasında oturuyorsa, bu bir bulgudur.
Günlük saklama ve izleme pencereleri sıkılaştırıldı. Gereksinim 10.5.1, denetim günlüklerinin en az 12 ay boyunca saklanmasını ve en az 3 ayın hemen analiz için kullanılabilir olmasını zorunlu kılar. "Hemen kullanılabilir" maddesi, bulut ekiplerini tuzağa düşüren şeydir: soğuk depoda oturan günlükler, onları gerçek zamanlı sorgulayamazsanız bu gereksinimi karşılamaz.
Bunların ötesinde, standart artık önceki sürümlerin yapmadığı bir şekilde bulut ortamlarını açıkça ele alıyor. Sysdig'in konteynerler ve bulut için PCI uyumluluk rehberi, konteyner orkestrasyon katmanlarının, geçici hesaplamanın ve paylaşılan kiracılığın, QSA'nızın doğrudan soracağı kapsam soruları oluşturduğunu belirtir.
12 Gereksinim ve Hangileri Bulut Sunucularınızı, Depolamanızı ve Yedeklerinizi Doğrudan Yönetir
PCI DSS, kontrollerini 12 gereksinim altında düzenler. Bu 12'sinin hepsi bulut altyapısını eşit derecede etkilemez. Bulut değerlendirmeleri sırasında en fazla bulgu üretenler şunlardır:
- Gereksinim 1 (Ağ Güvenlik Kontrolleri): Güvenlik duvarı kuralları, varsayılan reddetme politikaları ve Kart Sahibi Veri Ortamına (CDE) giren ve çıkan tüm trafik akışlarının belgelenmesi.
- Gereksinim 2 (Güvenli Yapılandırmalar): Tedarikçi tarafından sağlanan varsayılanlar yok, sertleştirilmiş işletim sistemi görüntüleri, kapsam dahilindeki her sunucu için belgelenmiş yapılandırma temel çizgileri.
- Gereksinim 6 (Güvenli Sistemler ve Yazılım): WAF dağıtımı, zafiyet yönetimi ve yeni 30 günlük kritik yama kuralı.
- Gereksinim 10 (Günlükleme ve İzleme): Denetim günlüklerinin oluşturulması, kurcalamaya karşı dayanıklı depolama ve 90 günlük anında kullanılabilirlik penceresi.
- Gereksinim 11 (Güvenlik Testi): Onaylı Tarama Satıcısı (ASV) tarafından üç aylık dış zafiyet taramaları, yıllık penetrasyon testleri ve herhangi bir önemli değişiklikten sonra iç taramalar.
- Gereksinim 12 (Politikalar ve Prosedürler): Bulut sağlayıcınızla belgelenmiş paylaşılan sorumluluk matrisi.
Gereksinimler 3 ve 4, kart sahibi verilerini dinlenme ve aktarım sırasında yönetir, bu da depolama ve şifreleme seçimlerinizi etkiler. Gereksinimler 7, 8 ve 9, erişim kontrolü, kimlik doğrulama ve fiziksel güvenliği kapsar. Fiziksel güvenlik, ortak yerleşim tarzı dağıtımlar için bulut sağlayıcınız tarafından yönetilir, ancak kanıt olarak Uygunluk Beyanı (AOC) veya eşdeğerini elinizde bulundurmalısınız.
Bulutta barındırılan iş yükleri için, Gereksinimler 1, 6, 10 ve 11, çoğu kuruluşun bulgu topladığı yerlerdir. Bu kılavuzun geri kalanı, bu dört gereksinimi ele alan altyapı kontrollerine odaklanmaktadır.
Ağ Segmentasyonu: Kart Sahibi Veri Ortamınızı Kamu, Özel, DMZ ve VPN Bölgeleri Kullanarak Nasıl İzole Edersiniz
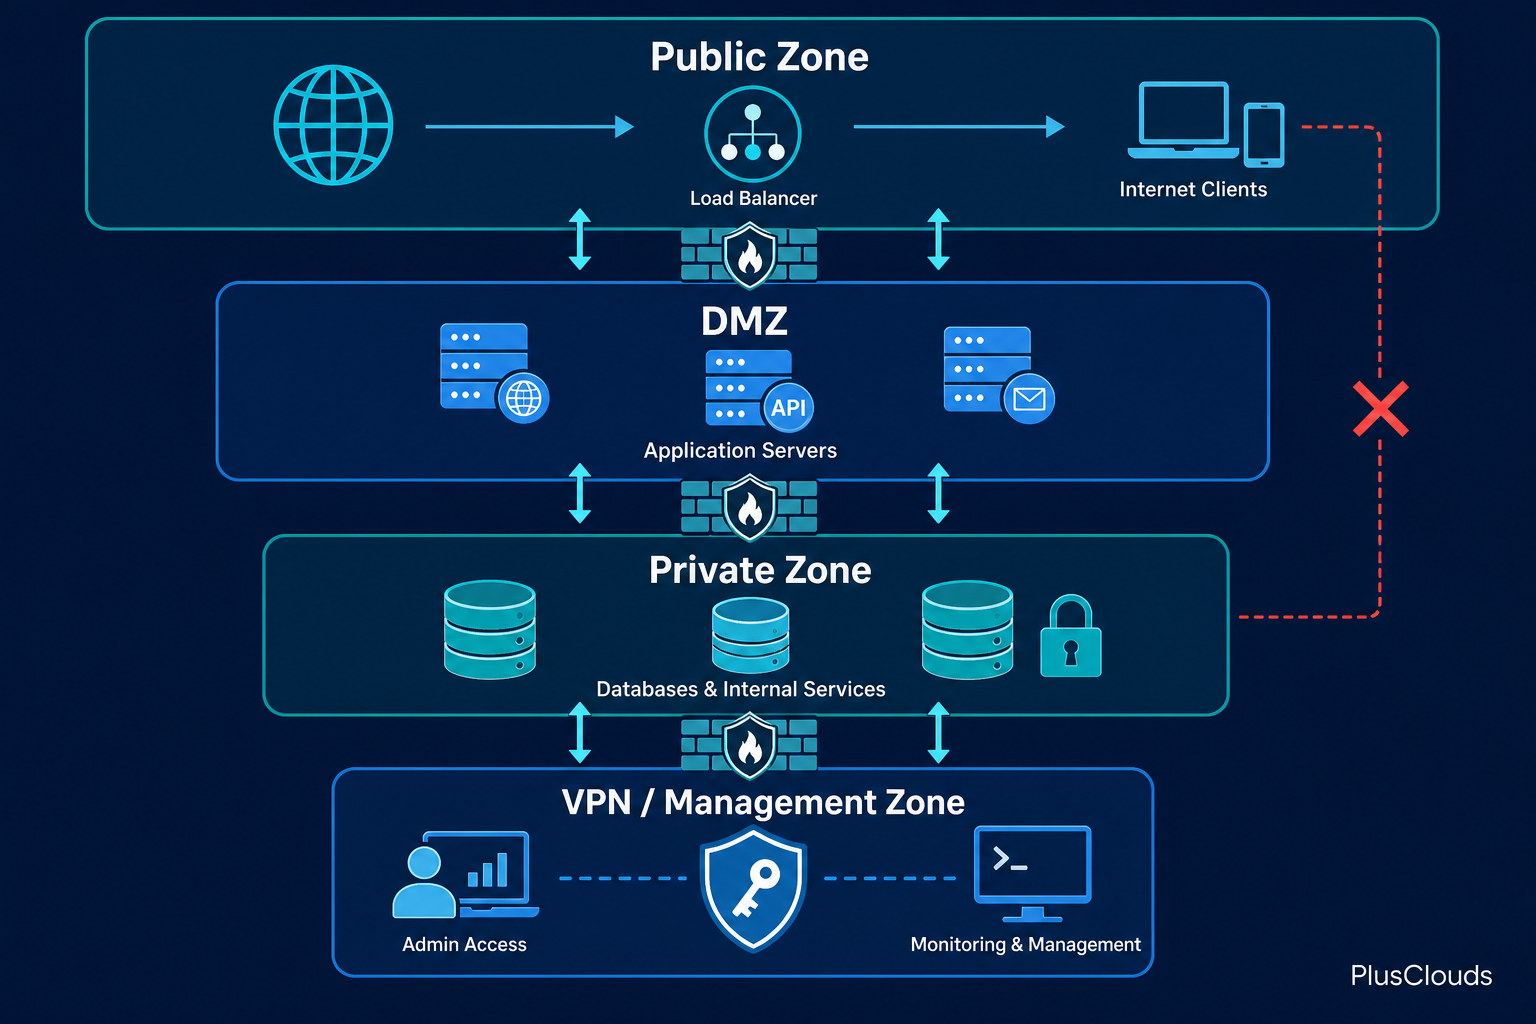
Ağ segmentasyonu teknik olarak PCI DSS tarafından zorunlu değildir, ancak kapsamı azaltmanın en etkili yoludur. Segmentasyon olmadan, CDE bileşeni ile iletişim kurabilen ağınızdaki her sistem potansiyel olarak kapsam dahilindedir. Uygun segmentasyon ile, gerçekten kart sahibi verilerini depolayan, işleyen veya ileten sistemler etrafında sıkı bir sınır çizebilir ve yalnızca bunları değerlendirebilirsiniz.
Bulutta barındırılan bir CDE için standart model dört ağ bölgesi kullanır:
- Kamu bölgesi: İnternetle yüzleşen yük dengeleyiciler ve WAF uç noktaları. Burada kart sahibi verisi bulunmaz. Trafik DMZ'ye geçmeden önce incelenir.
- DMZ: Ödeme taleplerini alan uygulama sunucuları. Bu sistemler verileri işler ancak Birincil Hesap Numaralarını (PAN) depolamaz. Katı çıkış kuralları, özel bölgeye yapılanlar dışında dış bağlantı başlatmalarını engeller.
- Özel bölge: Veritabanları, şifreleme anahtar yönetimi ve PAN veya hassas kimlik doğrulama verilerini depolayan herhangi bir sistem. Kamu bölgesinden doğrudan gelen erişim yoktur. Tüm erişim DMZ veya özel bir yönetim ağı üzerinden yapılır.
- VPN/Yönetim bölgesi: Mühendisler ve izleme sistemleri için yönetim erişimi. Tüm veri düzlemi trafiğinden ayrı. Her giriş noktasında çok faktörlü kimlik doğrulama (MFA) gereklidir.
Pratikte, bunu ayrı Sanal Özel Bulut (VPC) segmentleri veya eşdeğer yapılar (AWS VPC, Azure Sanal Ağ, Google Cloud VPC) ile uygularsınız ve güvenlik duvarı kuralları sınırları zorlar. Her kural belgelenmeli ve açıkça gerekli olmayan her kural kaldırılmalıdır. CDE sınırında herhangi bir yerde "herkese izin ver" kuralları otomatik bir bulgudur.
PlusClouds Networking and Load Balancers tam olarak bu beş ağ türünü sağlar, kamu, özel, VPN, yönetim ve DMZ dahil, hepsi tek bir kontrol düzleminden yapılandırılabilir. Bu, yukarıdaki segmentasyon mimarisini birden fazla ürünü bir araya getirmeden veya özel yönlendirme mantığı yazmadan dağıtılabilir hale getirir.
Pratik bir not: QSA katılımınızdan önce, sırasında değil, ağ topolojinizi belgeleyin. Bölgeler arasındaki her veri akışını gösteren bir diyagram, her akışa eşlenen güvenlik duvarı kural referanslarıyla birlikte, değerlendirme süresini önemli ölçüde kısaltır ve QSAların aradığı türden kontrol olgunluğunu gösterir.
Durumlu Güvenlik Duvarı ve WAF Kontrolleri: OWASP İlk 10 Kapsamını PCI DSS Gereksinimleri 6 ve 10'a Eşleme
Gereksinim 1, her CDE sınırında durumlu denetim talep eder. Durumlu bir güvenlik duvarı, aktif bağlantıların durumunu izler ve yalnızca başlattığı oturumlar için geri dönüş trafiğine izin verir. Durumsuz Erişim Kontrol Listeleri (ACL'ler) bu gereksinimi karşılamaz.
Gereksinim 6.4.2 daha da ileri gider: kapsam dahilindeki tüm kamuya açık web uygulamaları, saldırıları algılamak ve engellemek için yapılandırılmış bir WAF ile korunmalıdır. Gereksinim, özellikle OWASP İlk 10 listesini bir temel olarak referans alır. WAF'ınız en azından şu konuları ele almalıdır:
- SQL enjeksiyonu (OWASP A03)
- Çapraz site betikleme veya XSS (OWASP A03)
- Kırık erişim kontrolü (OWASP A01)
- Güvenlik yanlış yapılandırması (OWASP A05)
- Geniş anlamda enjeksiyon saldırıları (OWASP A03)
Gereksinim 10, WAF kontrolünün üzerine bir günlük yükümlülüğü ekler: engellenen ve izin verilen her istek bir günlük girdisi oluşturmalı ve bu günlükler kurcalamaya karşı dayanıklı olmalı ve 12 ay boyunca saklanmalı, 3 ay hemen sorgulanabilir olmalıdır.
Bu, birçok ekibin çabayı hafife aldığı yerdir. Saldırıları engelleyen ancak yapılandırılmış, sorgulanabilir günlükler üretmeyen bir WAF, Gereksinim 6'yı karşılasa bile Gereksinim 10'u karşılamaz. Her ikisine de ihtiyacınız var.
PlusClouds Cloud Security, OWASP İlk 10'u kapsayan bir WAF ile birlikte durumlu bir güvenlik duvarı ve 1 Tbps ve üzeri sürekli DDoS azaltımı sunar. Platform, ISO 27001, SOC 2 ve GDPR sertifikalarına sahiptir, bu da QSA'nız sağlayıcının kendi güvenlik duruşunun kanıtını istediğinde belge yükünü basitleştirir.
Günlükleme için, WAF olaylarını merkezi bir Güvenlik Bilgi ve Olay Yönetimi (SIEM) sistemi ile değişmez günlük depolamaya yönlendirin. AWS CloudWatch Logs with Object Lock veya eşdeğer bir değişmez yazma depolama katmanı, kurcalamaya karşı dayanıklılık gereksinimini karşılar. Yerinde SIEM çözümleri de çalışır, ancak bulut yerel seçeneklerin önlediği operasyonel yükü ekler.
Otomatik Yedekleme ve Günlük Saklama: 90 Günlük Minimum İzleme Penceresi ve RPO/RTO Hedeflerini Karşılama
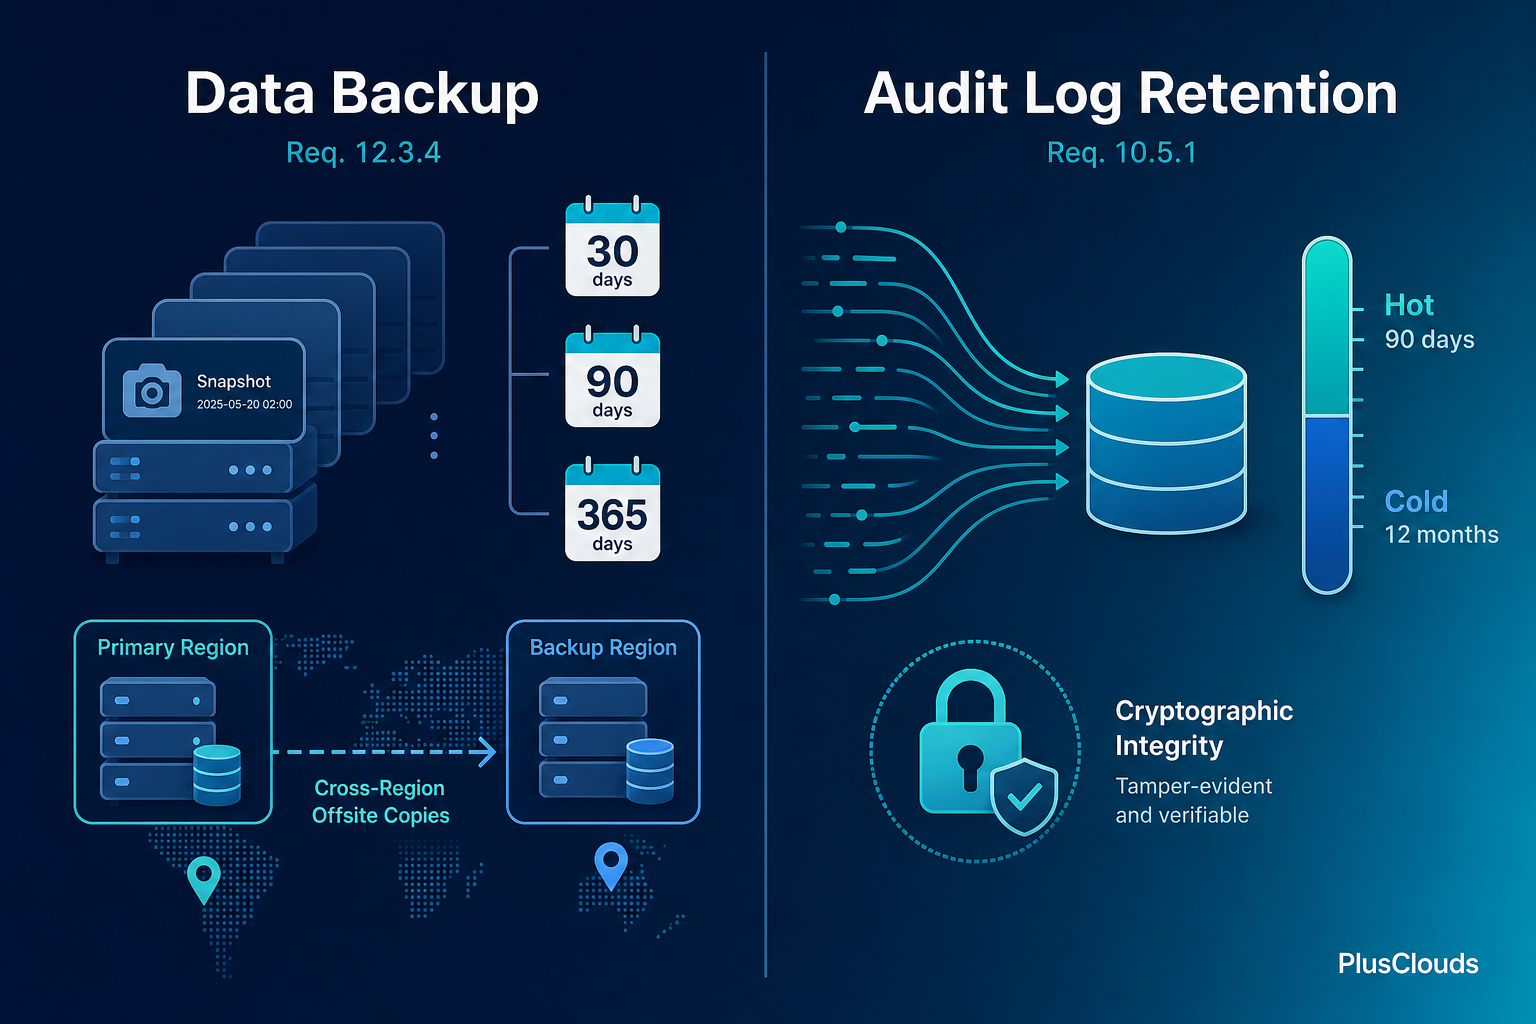
PCI DSS 4.0.1 altında iki ayrı yedekleme yükümlülüğü vardır ve ekipler genellikle bunları karıştırır.
İlki, kurtarma amaçlı veri yedeklemesi, Gereksinim 12.3.4 ve iş sürekliliği yükümlülükleriniz tarafından yönetilir. Kurtarma Noktası Hedefiniz (RPO) ve Kurtarma Süresi Hedefiniz (RTO) belgelenmeli, test edilmeli ve ulaşılabilir olmalıdır. Ödeme sistemleri için, RPO genellikle en fazla saatlerle ölçülür; kritik yollar için RTO tek haneli saatlerde.
İkincisi, denetim amaçlı günlük yedeklemesi, Gereksinim 10.5.1 tarafından yönetilir. Günlükler 12 ay boyunca saklanmalıdır. En az 3 aylık günlükler hemen kullanılabilir olmalı, yani bir geri yükleme işlemi olmadan sorgulanabilir olmalıdır. Bu, uygulama veri yedeklemenizin ayrı bir gereksinimidir ve kendi saklama politikası ve depolama katmanına ihtiyaç duyar.
Pratik uygulama şu şekilde görünür:
Uygulama verileri:
  - 30 gün boyunca saklanan günlük artımlı anlık görüntüler
  - 90 gün boyunca saklanan haftalık tam anlık görüntüler
  - 12 ay boyunca saklanan aylık arşivler
  - Tüm anlık görüntülerin dışarıda veya çapraz bölgede kopyası

Denetim günlükleri:
  - Gerçek zamanlı olarak değişmez günlük depolamaya akış
  - Sıcak katman: 90 gün (hemen sorgulanabilir)
  - Soğuk katman: aylar 4-12 (belirlenmiş SLA dahilinde geri yüklenebilir)
  - Bütünlük doğrulaması: her günlük yığını üzerinde kriptografik özet
Test, yedeklemenin kendisi kadar önemlidir. Gereksinim 12.3.4, yedekleme geri yüklemesini en az yılda bir test etmenizi gerektirir. Testi, sonucu ve elde edilen gerçek RTO'yu belgeleyin. QSAlar bu kanıtı ister ve "yedeklerimiz var" ifadesi, test edilmiş bir geri yükleme olmadan yeterli değildir.
PlusClouds Automated Backup, açık RPO/RTO hedefleri, SLA takibi ve uzaktan geri yükleme yetenekleri ile otomatik yedekleme ve kurtarma sağlar. Daha geniş bir fidye yazılımına dayanıklı mimari inşa eden ekipler için, 3-2-1-1 yedekleme kuralı kılavuzu, hem PCI DSS hem de fidye yazılımı kurtarma gereksinimlerini aynı anda karşılamak için dışarıda ve değişmez kopyaları nasıl katmanlayacağınızı kapsar.
Zafiyet Tarama ve Yamama: Üç Aylık ASV Taramaları ve Yeni 30 Günlük Kritik Yama Kuralı
Gereksinim 11.3.2, PCI SSC onaylı bir ASV tarafından en az üç ayda bir ve CDE'de herhangi bir önemli değişiklikten sonra dış zafiyet taramaları yapılmasını zorunlu kılar. "Önemli değişiklik" geniş bir şekilde tanımlanmıştır: yeni sistemler, değiştirilmiş güvenlik duvarı kuralları, yazılım sürüm yükseltmeleri. Sürekli dağıtım yapıyorsanız, üç aylık taramalardan daha sık tarama tetiklemeniz gerekebilir.
Gereksinim 6.3.3 altındaki yeni 30 günlük kritik yama kuralı, hızlı hareket eden bulut altyapısı üzerinde inşa eden ekiplerin en fazla baskıyı hissettiği yerdir. Kritik zafiyetler (CVSS puanı 9.0 veya üzeri) bir ay içinde ele alınmalıdır. Yüksek dereceli zafiyetler (CVSS 7.0-8.9) üç ay içinde ele alınmalıdır. Bu, temel işletim sistemi görüntüleri, konteyner çalışma zamanları ve üçüncü taraf kütüphaneler dahil olmak üzere CDE kapsamındaki her sistem için geçerlidir.
Pratikte bu şu anlama gelir:
- Tüm CDE sunucuları için otomatik işletim sistemi yamaları etkinleştirilmeli ve izlenmelidir.
- Konteyner temel görüntüleri, yalnızca bir bekleme listesinde işaretlenmek yerine yama penceresi içinde yeniden oluşturulmalı ve yeniden dağıtılmalıdır.
- Acil yamaların tam bir değişiklik danışma kurulu döngüsü olmadan uygulanabilmesi için belgelenmiş bir değişiklik yönetim süreci olmalıdır.
PlusClouds Cloud Servers, NVMe depolama ile AMD EPYC donanımında çalışır ve ekibinize yamaları kendi programınıza göre uygulama kontrolü sağlar, sağlayıcının bakım penceresini beklemek yerine. %99.98 çalışma süresi SLA'sı, yuvarlanan yeniden başlatmalarla yamalama yapmanın bir bakım karartması gerektirmediği anlamına gelir.
Dahili tarama için, OpenVAS veya Nessus gibi araçlar, tarama trafiğini genel internete maruz bırakmadan CDE bileşenlerini taramak için özel bölgede konuşlandırılabilir. Dış ASV taramaları onaylı bir satıcıdan gelmelidir. Onaylı ASV'lerin bir listesi PCI Güvenlik Standartları Konseyi tarafından tutulmaktadır.
Paylaşılan Sorumluluk Uygulamada: Bulut Sağlayıcınızın Belgelemesi Gerekenler vs. Sizin Sahip Olduklarınız
Paylaşılan sorumluluk modeli prensipte iyi anlaşılır ve pratikte sıkça yanlış uygulanır. PCI DSS için soru sadece "kim neyin sorumluluğunu taşıyor" değil, "QSA sorduğunda neyin kanıtını kim üretebilir"dir.
Bulut sağlayıcınız, veri merkezinin fiziksel güvenliğinden (Gereksinim 9), hiper yönetici katmanının bütünlüğünden ve sanal altyapınızın altındaki ağ donanımından sorumludur. Kendi uyumluluk duruşlarının belgelerini sağlamalıdırlar, genellikle bir Uygunluk Beyanı (AOC) veya bir SOC 2 Tip II raporu şeklinde.
Hiper yönetici üzerindeki her şeyden siz sorumlusunuz: işletim sistemi yapılandırması, uygulama kodu, güvenlik duvarı kuralları, WAF politikaları, şifreleme anahtar yönetimi, erişim kontrolü ve günlük saklama. Bulut sağlayıcınız yönetilen bir WAF hizmeti sunsa bile, WAF yapılandırmasına sahip olursunuz ve bunun gerekli OWASP İlk 10 kategorilerini kapsadığını göstermelisiniz.
Bu analizin pratik çıktısı bir paylaşılan sorumluluk matrisi: her PCI DSS gereksinimini listeleyen, hangi tarafın sahip olduğunu ve hangi kanıtların mevcut olduğunu gösteren bir belge. QSA'nız bu belgeyi bekleyecektir. Değerlendirmeden önce, değil, sırasında oluşturun.
İzolasyon modellerini değerlendiren ekipler için, çok kiracılı bulut vs. tek kiracılı çıplak metal kılavuzu, kiracılık mimarisinin kapsam sınırınızı nasıl etkilediğini ve her modelin sağlayıcıdan hangi belgeleri gerektirdiğini kapsar.
PlusClouds, N+1 yedeklilik ve 40 Gbps omurga ile Tier 3 veri merkezleri işletir ve ISO 27001 sertifikasına sahiptir. Bu sertifika, fiziksel ve ağ katmanlarını kapsar ve Gereksinim 9 ve Gereksinim 12'nin fiziksel güvenlik bölümlerini kapatmak için paylaşılan sorumluluk matrisinizde doğrudan referans alınabilir.
Bulutta Barındırılan Ödeme İş Yükleri için Pratik PCI DSS Hazırlık Kontrol Listesi
Bu kontrol listesini, ön değerlendirme boşluk analizi için bir başlangıç noktası olarak kullanın. Kapsamlı değildir, ancak bulut ortamlarında en sık eksik bulunan kontrolleri kapsar.
Ağ ve Segmentasyon
- CDE, doğrudan genel internet erişimi olmayan özel bir ağ bölgesinde izole edilmiştir
- DMZ, kamuya açık bileşenler ile özel CDE arasında mevcuttur
- Tüm güvenlik duvarı kuralları iş gerekçesi ile belgelenmiştir
- Her CDE sınırında varsayılan reddetme gelen ve giden kuralları mevcuttur
- VPN veya yönetim ağı, veri düzlemi trafiğinden ayrıdır
- Ağ topolojisi diyagramı günceldir ve gerçek güvenlik duvarı kural setlerine eşlenmiştir
Güvenlik Duvarı ve WAF
- Her CDE giriş ve çıkış noktasında durumlu güvenlik duvarı dağıtılmıştır
- Kapsam dahilindeki tüm kamuya açık web uygulamalarının önünde WAF dağıtılmıştır
- WAF politikası, OWASP İlk 10 kategorilerini kapsar ve engelleme modu etkinleştirilmiştir (sadece algılama değil)
- WAF günlükleri merkezi, kurcalamaya karşı dayanıklı bir günlük deposuna akıtılır
- Güvenlik duvarı ve WAF kuralları en az altı ayda bir gözden geçirilir
Yedekleme ve Günlük Saklama
- Uygulama veri yedekleme programı, RPO ve RTO hedefleri ile belgelenmiştir
- Yedekleme geri yüklemesi en az yılda bir test edilir ve sonuçlar belgelenir
- Denetim günlükleri en az 12 ay boyunca saklanır
- En az 90 günlük günlükler, bir geri yükleme işlemi olmadan hemen sorgulanabilir
- Günlük bütünlüğü, kriptografik özetleme veya eşdeğer ile doğrulanır
Zafiyet Yönetimi
- Üç aylık ASV taramaları onaylı bir satıcı ile planlanmıştır
- Her önemli değişiklikten sonra iç zafiyet taramaları çalıştırılır
- Kritik yamalar (CVSS 9.0+) yayınlandıktan sonra 30 gün içinde uygulanır
- Yüksek dereceli yamalar (CVSS 7.0-8.9) 90 gün içinde uygulanır
- Konteyner temel görüntüleri yama kapsamına dahildir
Paylaşılan Sorumluluk
- Bulut sağlayıcısı AOC veya SOC 2 Tip II raporu dosyada
- Paylaşılan sorumluluk matrisi, her PCI DSS gereksinimini bir sahip ile eşler
- Sağlayıcının ISO 27001 veya eşdeğer sertifikası, fiziksel ve ağ katmanlarını kapsar
- Penetrasyon testi kapsamı, buluta özgü saldırı yüzeylerini içerir (meta veri API'leri, IAM yanlış yapılandırmaları)
Başlangıçtan Yeniden Başlamadan PCI'ya Hazır Bir Bulut Yığını Oluşturma
Bulut altyapısında PCI DSS 4.0.1 uyumluluğu, tam bir yeniden mimari olmadan elde edilebilir, ancak CDE sınırınızın nerede oturduğu, trafiğin bu sınırı nasıl geçtiği ve kanıtların nasıl toplandığı ve saklandığı konusunda kasıtlı seçimler gerektirir. Değerlendirmelerde en çok zorlanan kuruluşlar, en zayıf güvenliğe sahip olanlar değil; en zayıf belgelendirmeye sahip olanlardır. Var olan ancak gösterilemeyen kontroller sayılmaz.
Burada ele alınan altyapı kontrolleri, durumlu güvenlik duvarları, OWASP İlk 10 kapsamına sahip WAF, beş bölge ağ segmentasyonu, test edilmiş geri yükleme ile otomatik yedeklemeler ve üç aylık ASV taramaları, teknik temeli oluşturur. Paylaşılan sorumluluk matrisi ve ön değerlendirme boşluk analizi, operasyonel temeli oluşturur. Her ikisi de gereklidir.
Bir ödeme iş yükü için bulut altyapısını değerlendiriyorsanız ve güvenlik duruşu ISO 27001, SOC 2 ve GDPR'a karşı zaten belgelenmiş bir sağlayıcı istiyorsanız, PlusClouds platformu tam yığını kapsar: Cloud Security güvenlik duvarı ve WAF için, Networking and Load Balancers segmentasyon için, Automated Backup kurtarma ve günlük saklama için ve Cloud Servers hesaplama katmanı için. Bir kapsam azaltma konuşmasıyla başlayın: önce CDE sınırınızı tanımlayın, ardından kontrolleri etrafında inşa edin. Bu işlem sırası, herhangi bir bireysel araçtan daha fazla değerlendirme süresi kazandırır.