Düzenleyiciler uyarı mektupları göndermez. Onlar ceza gönderir. Ve 2026'da, bu cezalar giderek daha fazla bir kuruluşun aldatıcı bir şekilde basit bir soruya cevap verememesi nedeniyle gelir: Tam olarak, bu veri nerede işlendi?
Avrupa ve Orta Doğu'daki düzenlemeye tabi işletmelerdeki BT yöneticileri ve uyum görevlileri için veri egemenliği, yasal bir dipnottan altyapı gereksinimine dönüştü. Artık iş yüklerini ulusal sınırlar içinde tutmanız gerekip gerekmediği sorusu değil, bunu mimarinizi yavaş, pahalı ve operasyonel olarak acı verici bir karmaşaya dönüştürmeden nasıl yapacağınız sorusu var. Bu kılavuz, iş yükü sınıflandırmasından denetim izi oluşturmaya kadar egemen altyapıya yönelik pratik, teknik temelli bir yaklaşımı ele alarak düzenleyici tetikleyicileri, mimari kalıpları ve bunu doğru yapmanız için gereken karar çerçevelerini kapsar.
Ana Çıkarımlar
- Veri egemenliği artık bir altyapı tasarım kısıtlamasıdır, bir politika kontrol listesi değil. GDPR, NIS2, DORA ve AB ve Orta Doğu'daki ulusal yasalar doğrulanabilir yerelleştirme gereksinimleri getirir.
- Kamu hiperskalerleri (AWS, Azure, Google Cloud) ABD CLOUD Act ve küresel olarak dağıtılmış kontrol düzlemleri nedeniyle egemenlik riskini tamamen ortadan kaldıramaz.
- İş yükleri üç katmana ayrılmalıdır: Egemenlik-Kritik (yalnızca bare metal), Yerleşim-Gerekli (ülke içi bulut veya kolokasyonda sözleşmeyle garanti edilen) ve Standart Uyum (Veri İşleme Anlaşmaları ile standart bulut bölgeleri).
- Savunulabilir bir denetim izi, fiziksel konum sertifikaları, kurcalama kanıtı erişim günlükleri, veri akış haritaları ve ISO 27001 veya SOC 2 sertifikaları gerektirir, hepsi yargı yetkisi içinde saklanmalıdır.
- Ağ segmentasyonu (özel, VPN, DMZ ve yönetim bölgeleri) fiziksel sunucu konumu kadar önemlidir: veri ülke içinde bulunabilir ve yine de yanlış yapılandırılmış ağ yolları aracılığıyla sınırları aşabilir.
İçindekiler
- 2026'da Veri Egemenliği Gerçekte Ne Anlama Geliyor (ve Neden Artık Zorunlu)
- Veri Yerelleştirmeyi Yönlendiren Düzenleyici Çerçeve: GDPR, NIS2, DORA ve Ulusal Veri Yasaları
- Kamu Hiperskalerleri Neden Tamamen Egemen Bulut Sorununu Çözemiyor
- İş Yükü Sınıflandırması: Hangi Sistemler Yerinde veya Ülke İçinde Kalmalı
- Veri Egemenliği Çapası Olarak Bare-Metal ve Yerinde Sunucular
- Özel Ağlar ve DMZ Bölgeleri: Sınır Ötesi Veri Akışlarını Kilitleme
- Egemen İş Yükleri için Bulut Depolama Katmanlaması: Sınırlar İçinde Sıcak, Ilık ve Soğuk
- Bir Denetim İzi Oluşturma: GDPR Veri Yerleşimini Bir Düzenleyiciye Nasıl Kanıtlayabilirsiniz
- Karar Çerçevesi: Her Egemenlik Katmanı İçin Bare Metal vs. Bulut VM
- Eylem Kontrol Listesi: Egemenliğe Hazır Bir Altyapı Yığını İçin 10 Adım
- Egemenlik Sadece Yasal Bir Sorun Değil, Altyapı Sorunudur
2026'da Veri Egemenliği Gerçekte Ne Anlama Geliyor (ve Neden Artık Zorunlu)
Veri egemenliği, verilerin toplandığı, saklandığı veya işlendiği ülkenin yasalarına ve yönetimine tabi olduğu ilkesidir. Bu kulağa basit gelebilir, ancak çoğu bulut mimarisinin sınırları göz önünde bulundurarak tasarlanmadığını fark edene kadar. Veri, kapasitenin mevcut olduğu yere akar. Yedeklemeler coğrafi olarak dağıtılmış bölgelere çoğaltılır. CDN uç düğümleri içeriği aynı anda düzinelerce ülkede önbelleğe alır.
2026'da, bulut altyapısının varsayılan olarak nasıl davrandığı ile düzenleyicilerin artık gerektirdiği şey arasındaki boşluk ciddi bir sorumluluk haline geldi. Corporate Compliance Insights göre, jeopolitik parçalanma bu yıl risk ve uyumu yeniden şekillendiren baskın makro trendlerden biri olup, veri yerelleştirme zorunlulukları çoğu kurumsal hukuk ekibinin takip edebileceğinden daha hızlı yayılmaktadır. Sonuç olarak, egemenlik artık bir altyapı tasarım kısıtlamasıdır, bir politika kontrol listesi değil.
Veri yerleşimi, daha dar ve daha operasyonel olarak somut bir kavramdır: verilerin dinlenme halinde saklandığı fiziksel konum. Yerel olarak saklanan verilere hala yabancı yasalar erişim sağlayabiliyorsa, tam egemenlik olmadan veri yerleşimi olabilir, ancak yerleşim olmadan anlamlı bir egemenlik olamaz. Her iki kavram da önemlidir ve düzenleyiciler her ikisini de test etmektedir.
Veri Yerelleştirmeyi Yönlendiren Düzenleyici Çerçeve: GDPR, NIS2, DORA ve Ulusal Veri Yasaları
Avrupa Birliği'nin Genel Veri Koruma Yönetmeliği (GDPR) temel standardı belirledi: AB sakinlerine ait kişisel veriler, yeterli korumalar olmadan üçüncü ülkelere aktarılamaz. Madde 46 transfer mekanizmaları, Standart Sözleşme Maddeleri ve yeterlilik kararları hepsi dava edilmiş ve bazı durumlarda iptal edilmiştir. 2020'deki Schrems II kararı, AB-ABD Gizlilik Kalkanı'nı zaten geçersiz kıldı. Mevcut AB-ABD Veri Gizliliği Çerçevesi, 2025 itibarıyla yeniden yasal bir meydan okumayla karşı karşıya.
NIS2 (Ağ ve Bilgi Güvenliği Direktifi, Ekim 2024'e kadar AB üye devletlerinin ulusal yasalarına aktarıldı) farklı bir boyut ekler. Temel hizmet sağlayıcıları ve önemli kuruluşların, verilerin işlendiği yer üzerinde coğrafi kontrolü içeren teknik önlemler uygulamalarını gerektirir. NIS2 veri yerellik yükümlülükleri sadece ihlal bildirimleriyle ilgili değildir; altyapınız üzerinde gösterilebilir kontrolle ilgilidir.
DORA (Dijital Operasyonel Dayanıklılık Yasası), özellikle finansal kuruluşlar ve onların BT hizmet sağlayıcıları için geçerlidir. Veri konumu ve denetim hakkı hakkında sözleşmeyle garanti verilmesini gerektirir. Bankanız veya sigorta şirketiniz, verilerinizin hangi ülkede işlendiğini belirten imzalı bir sözleşme üretemeyen bir bulut sağlayıcısı kullanıyorsa, bu bir DORA uyum başarısızlığıdır.
AB dışında, tablo daha karmaşık hale gelir. Suudi Arabistan'ın Kişisel Veri Koruma Yasası (PDPL), belirli kişisel veri kategorilerinin Krallık içinde kalmasını gerektirir. BAE'nin 2021 tarihli 45 sayılı Federal Kararname Yasası kişisel veri koruma konusunda benzer yerelleştirme hükümlerine sahiptir. Türkiye'nin KVKK açık sınır ötesi transfer kısıtlamaları getirir. Bu yasalar her zaman birbiriyle uyumlu olmayabilir, bu da AB ve Orta Doğu genelinde faaliyet gösteren çok uluslu bir işletmenin yalnızca fiziksel altyapı ayrımı ile çözülebilecek gerçekten çelişkili gereksinimlerle karşılaşabileceği anlamına gelir.
Data Center Knowledge 2026'nın bir dönüm noktası olduğunu belirtiyor: uygulama eylemleri hızlanıyor ve düzenleyiciler kağıt denetimlerinin ötesine geçerek altyapı yapılandırmalarının teknik incelemelerine yöneliyor.
Kamu Hiperskalerleri Neden Tamamen Egemen Bulut Sorununu Çözemiyor
AWS, Azure ve Google Cloud hepsi bölgeye özgü dağıtımlar sunar. eu-west-1 veya me-south-1 belirtebilir ve birincil veri depolama alanınızın o coğrafyada bulunduğundan makul bir şekilde emin olabilirsiniz. Bu iyi bir başlangıçtır. Yeterli değildir.
Sorun birkaç katmanda işler. İlk olarak, hiperskaler destek ve operasyon personeli küresel olarak dağıtılmıştır. ABD'deki bir destek mühendisinin bir sorunu teşhis etmek için kiracınıza erişmesi, yoruma bağlı olarak, sınır ötesi bir veri transferidir. İkinci olarak, hiperskaler kontrol düzlemleri her zaman bölgeye bağlı değildir. Yönetim metaverileri, faturalama verileri ve telemetri, iş yüklerinizin çalıştığı yerden bağımsız olarak genellikle ABD merkezli sistemler aracılığıyla akar.
Üçüncü ve en önemlisi, hiperskalerler CLOUD Act (ABD Veri Kullanımının Yasal Olarak Açıklanması Yasası) kapsamındadır, bu da ABD kolluk kuvvetlerinin Amerikan bulut sağlayıcılarını dünyanın herhangi bir yerinde tutulan verileri, AB veri merkezleri dahil, üretmeye zorlayabileceği anlamına gelir. Avrupa Veri Koruma Kurulu açıkça belirtmiştir: bu, belirli veri kategorileri için GDPR ile yapısal bir uyumsuzluk yaratır.
Dördüncü olarak, hiperskaler "egemen bulut" teklifleri, Microsoft Cloud for Sovereignty veya AWS Dedicated Local Zones gibi, pahalıdır, özellik eşitliğinde sınırlıdır ve nihayetinde ABD'de kurulu şirketlerle yapılan sözleşmelerle yönetilir. Riski azaltırlar; ortadan kaldırmazlar.
Bu, kamu bulutunu kullanmaya karşı bir argüman değildir. Çoğu işletme hibrit mimariler çalıştıracaktır. Bu, kamu bulutunun neyi garanti edebileceği ve neyi edemeyeceği konusunda net bir görüşe sahip olmanın ve en hassas iş yüklerinizi fiziksel ve yasal mülkiyet zincirini kontrol ettiğiniz bir altyapıya dayandırmanın bir argümanıdır.
İş Yükü Sınıflandırması: Hangi Sistemler Yerinde veya Ülke İçinde Kalmalı
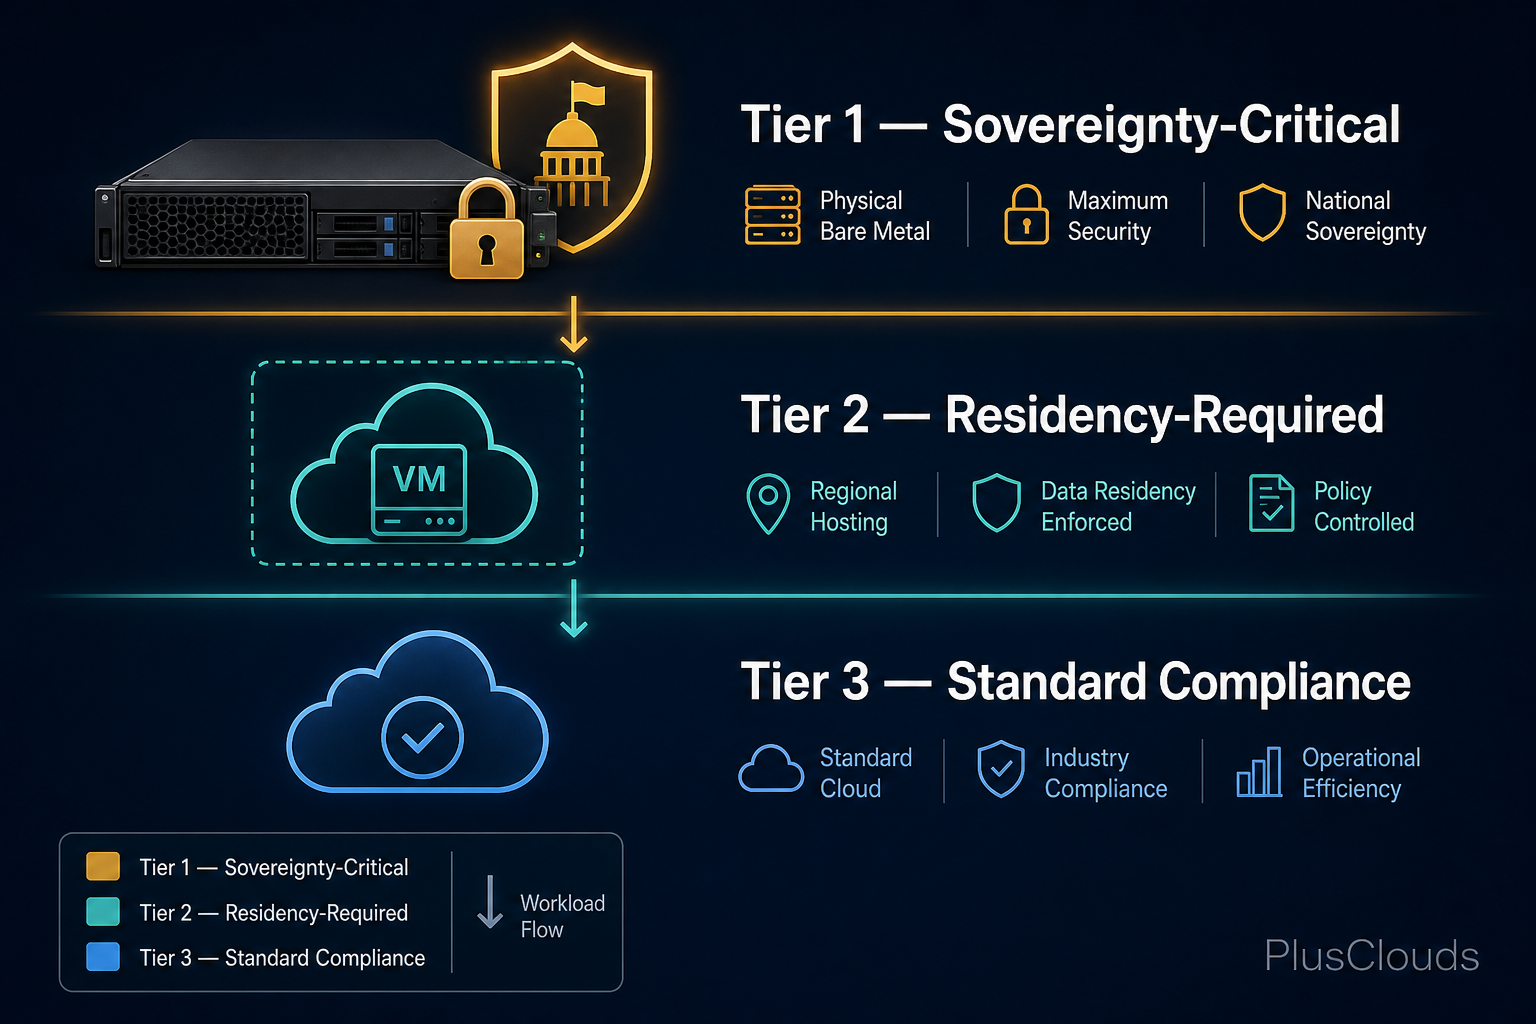
Her iş yükü aynı düzenleyici ağırlığı taşımaz. Pratik bir veri egemenliği mimarisi, dürüst bir sınıflandırma ile başlar. Genel olarak, iş yükleri üç katmana ayrılır:
Katman 1 (Egemenlik-Kritik): Sıkı yerelleştirme gereksinimlerine tabi verileri işleyen veya depolayan sistemler. Bu, vatandaş veya hasta kayıtlarını, DORA kapsamında finansal işlem verilerini, NIS2 kapsamında kritik ulusal altyapı kontrol sistemlerini ve ulusal güvenlik çerçeveleri altında sınıflandırılan her şeyi içerir. Bu iş yükleri, verilerin asla sınırları aşmadığını fiziksel ve yasal olarak doğrulayabileceğiniz bir altyapıda çalışmalıdır. Yerinde veya ülke içinde bare-metal sunucular tek güvenilir cevaptır.
Katman 2 (Yerleşim-Gerekli): Verilerin belirli bir coğrafi sınır içinde kalması gereken ancak fiziksel ve sanal ayrımın, bulut sağlayıcısının ülke içinde işlemeyi sözleşmeyle garanti edebildiği ve teknik olarak gösterebildiği sürece daha az kritik olduğu sistemler. Güçlü sözleşme kontrollerine sahip egemen bulut VM'leri, özel kolokasyon veya özel barındırılan altyapı burada uygundur.
Katman 3 (Standart Uyum): Standart GDPR transfer mekanizmalarının yeterli olduğu ve belirli bir yerelleştirme zorunluluğunun uygulanmadığı sistemler. Geliştirme ortamları, anonimleştirilmiş veriler üzerinde analitik hatları ve kişisel olmayan veri iş yükleri genellikle buraya düşer. Uygun Veri İşleme Anlaşmaları ile standart bulut bölgeleri yeterlidir.
Sınıflandırma egzersizi tek seferlik bir etkinlik değildir. Düzenlemeler geliştikçe ve veri akışlarınız değiştikçe, iş yükleri katmanlar arasında hareket eder. Sınıflandırmayı değişiklik yönetimi sürecinize dahil edin.
Veri Egemenliği Çapası Olarak Bare-Metal ve Yerinde Sunucular
Katman 1 iş yükleri için mimari cevap bare metal'dir. Bilinen, denetlenebilir bir konumda özel bir fiziksel sunucu, paylaşılan sanallaştırma altyapısının belirsizliğini ortadan kaldırır. Üçüncü bir tarafça yönetilen bir hipervizör katmanı yoktur. Gürültülü komşu yoktur. Başka bir kiracının iş yükünün aynı fiziksel bellek yolunu paylaşıp paylaşmadığına dair bir soru yoktur.
PlusClouds'un Dell sertifikalı Leo CN sunucuları, tam olarak bu kullanım durumu için özel olarak üretilmiştir: kendi tesisinizde veya yargı yetkiniz içinde bir Tier 3 kolokasyon tesisinde yerinde dağıtım, tam donanım sahipliği ve paylaşımlı kiracılık riski olmadan. Ayrıca GPU hızlandırması gerektiren iş yükleri (AI çıkarımı, büyük ölçekli veri işleme) için PlusClouds Bare-Metal X7000 serisi bare-metal sistemleri, GPU bulut örneklerinin oluşturduğu veri binadan çıkma sorununu yaratmadan özel GPU kaynakları sağlar.
Egemenlik bağlamında bare metal için operasyonel durum, birçok mimarın beklediğinden daha güçlüdür. Bare-metal sunucular, paylaşılan bulut örneklerini rahatsız eden "gürültülü komşu" performans değişkenliğini ortadan kaldırır. Hassas kayıtları işleyen veritabanı iş yükleri için tutarlı milisaniye altı gecikme önemlidir. Her işlemi yakalaması gereken uyum günlüğü sistemleri için öngörülebilir I/O verimi isteğe bağlı değildir.
Bir egemenlik programının parçası olarak mevcut bulut iş yüklerini bare metal'e geri taşımayı değerlendiriyorsanız, bulut geri taşınma geçiş kılavuzu maliyet ve performans analizini ayrıntılı olarak kapsar.
Özel Ağlar ve DMZ Bölgeleri: Sınır Ötesi Veri Akışlarını Kilitleme
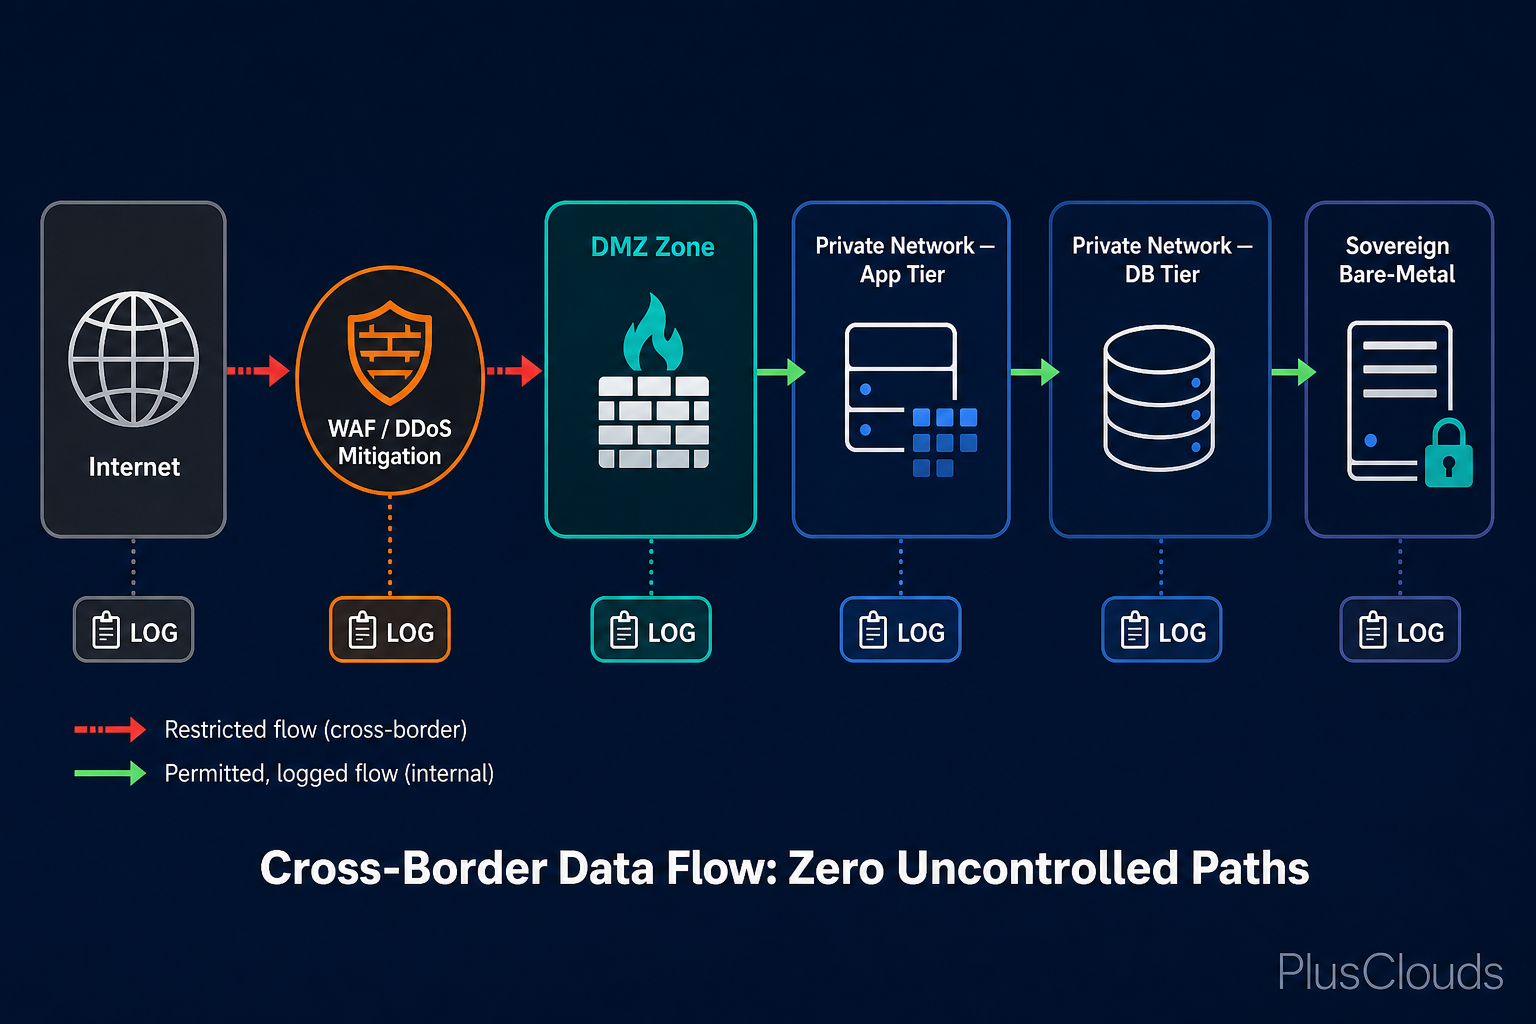
Fiziksel veri yerleşimi gereklidir ancak yeterli değildir. Veri, Frankfurt'taki bir sunucuda oturabilir ve yine de yanlış yapılandırılmış ağ yolları aracılığıyla sınırları aşabilir. Ağ katmanı, egemenlik mimarilerinin ya bir arada tutulduğu ya da dağıldığı yerdir.
Temel ilke, veri sınıflandırmasına göre ağ segmentasyonudur. Katman 1 sistemleri, kamu internet altyapısını asla geçmeyen özel ağlar üzerinden iletişim kurmalıdır. Bu, şu anlama gelir:
- Egemen iş yükleri arasındaki tüm doğu-batı trafiği için özel ağ segmentleri. Katman 1 sistemlerine atanmış genel IP adresleri yok.
- Herhangi bir yönetim erişimi için VPN tünelleri, veri ile aynı yargı yetkisinde fiziksel olarak bulunan uç noktalarla.
- Egemen ortamınız ile harici ağlarla etkileşime giren herhangi bir sistem arasındaki kontrol edilen sınır olarak DMZ bölgeleri. Bir DMZ sınırı ortadan kaldırmaz; onu açık, denetlenebilir ve kontrol edilebilir hale getirir.
- Üretim trafiğinden izole edilmiş yönetim ağları, operasyonel erişim yollarının veri yollarından ayrı olmasını ve bağımsız olarak denetlenebilir olmasını sağlar.
PlusClouds Ağ ve Yük Dengeleyiciler, tek bir kontrol düzleminden tüm beş ağ türünü (genel, özel, VPN, yönetim ve DMZ) destekler. Bu operasyonel olarak önemlidir: beş farklı ağ yapılandırmasını beş farklı araç arasında yönetmek, uyum başarısızlıklarına neden olan insan hatalarını yaratır. Birleştirilmiş bir kontrol düzlemi, ağ topolojinizin kodlanmış, tekrarlanabilir ve denetlenebilir olduğu anlamına gelir.
Egemen bir iş yükü için pratik bir DMZ yapılandırması şöyle görünür:
[İnternet] --> [WAF / DDoS Azaltma] --> [DMZ Bölgesi]
                                              |
                              [Uygulama Katmanı - Özel Ağ]
                                              |
                              [Veritabanı Katmanı - Özel Ağ, harici rota yok]
                                              |
                              [Egemen Bare-Metal Ana Bilgisayar - Yalnızca Yönetim Ağı]
İnternet'ten veri katmanınıza doğrudan yol yok. Her atlama kaydedilir. Bir bölge sınırının her geçişi denetlenebilir bir olaydır.
Egemen İş Yükleri için Bulut Depolama Katmanlaması: Sınırlar İçinde Sıcak, Ilık ve Soğuk
Veri egemenliği, yalnızca canlı sistemlere değil, depolanan verilere de uygulanır. Yedekleme arşivleriniz, günlük saklamalarınız, belge depolamanız, soğuk analiz verileriniz: hepsi üretim veritabanlarınızla aynı yerelleştirme gereksinimlerine uymalıdır.
Egemen bir bağlamda depolama katmanlaması, her veri sıcaklığı için doğru ortamı seçmek ve tüm katmanları aynı yargı yetkisi sınırları içinde tutmak anlamına gelir:
- Sıcak depolama (NVMe SSD): Aktif üretim verileri, gerçek zamanlı işlem günlükleri, oturum verileri. Gecikme duyarlıdır. Hesaplama katmanınızla birlikte veya doğrudan bağlı olmalıdır.
- Ilık depolama (SSD): Son yedeklemeler, sıkça sorgulanan tarihsel veriler, cari yıl için uyum günlükleri. Saniyeler içinde erişilebilir ancak en hızlı ortamda olması gerekmez.
- Soğuk depolama (HDD): Uzun vadeli arşivler, tarihsel denetim günlükleri, düzenleyici saklama verileri. Erişim süresi milisaniyelerle değil, dakikalarla ölçülür. Gigabayt başına maliyet birincil sürücüdür.
Kritik kısıtlama, tüm üç katmanın aynı yargı yetkisi sınırları içinde kalması gerektiğidir. Bu, soğuk verileri küresel olarak en ucuz olan bölgedeki bir hiperskalerin en ucuz depolama katmanına arşivleme yaygın uygulamasını dışlar. PlusClouds Cloud Storage, tanımlanmış bir veri merkezi ayak izi içinde katmanlı HDD, SSD ve NVMe üzerinden havuzlanmış depolama sağlar, bu da verilerin asla tesisten ayrılmadan eksiksiz bir sıcak-ılık-soğuk katmanlama stratejisi uygulayabileceğiniz anlamına gelir.
Özellikle yedekleme için, 3-2-1-1 yedekleme mimarisi dayanıklılık için altın standart olmaya devam eder, ancak bir egemenlik bağlamında "offsite" kopyanın 3-2-1-1 modelinde coğrafi olarak uygun ancak yasal olarak sorunlu bir konuma değil, aynı yargı yetkisindeki ikincil bir tesise gittiğini doğrulamanız gerekir.
Bir Denetim İzi Oluşturma: GDPR Veri Yerleşimini Bir Düzenleyiciye Nasıl Kanıtlayabilirsiniz
Verilerinizin ülke içinde kaldığını söylemek, bunu kanıtlamakla aynı şey değildir. Düzenleyiciler giderek daha fazla teknik kanıt, iddialar değil, istemektedir. Veri yerleşimi için denetim izi birkaç bileşenden oluşur:
Altyapı belgeleri: Kolokasyon veya veri merkezi sağlayıcınızdan fiziksel sunucu konum sertifikaları. Katman 1 sistemleri için sınır ötesi rotaların bulunmadığını gösteren ağ topolojisi diyagramları. Atanmış tüm adreslerin doğru yargı yetkisine çözüldüğünü doğrulayan IP coğrafi konum kayıtları.
Erişim günlükleri: Katman 1 sistemlerine yapılan her yönetim erişimi, kaynak IP, zaman damgası, kullanıcı kimliği ve yapılan işlem ile kaydedilmelidir. Bu günlükler, kendileri de kurcalama kanıtı olan, yargı yetkisi içinde bir konumda saklanmalıdır. Aynı yönetici tarafından silinebilen veya değiştirilebilen günlükler, düzenleyici incelemeyi karşılamaz.
Veri akış haritaları: Kişisel verileri dokunan her sistemin, nerede saklandığı, sistemler arasında nasıl hareket ettiği ve hangi üçüncü tarafların (varsa) erişimi olduğu güncel, sürüm kontrollü bir haritası. Bu, tek seferlik bir egzersiz değil, yaşayan bir belgedir.
Sertifikasyon kanıtı: Altyapı sağlayıcınızdan ISO 27001 ve SOC 2 sertifikaları, verilerinizin etrafındaki güvenlik kontrollerinin bağımsız olarak denetlendiğini gösterir. PlusClouds Cloud Security, GDPR ile uyumlu kontrollerin yanı sıra ISO 27001 ve SOC 2 uyumluluğu taşır, bu da denetçinizin isteyeceği sertifikaların altyapı katmanında zaten mevcut olduğu anlamına gelir.
Olay kayıtları: Verilerin yargı yetkisinden ayrılmasına neden olabilecek herhangi bir olay, olmasa bile, kök neden analizi ve düzeltici adımlarla belgelenmelidir. Düzenleyiciler, olay kayıtlarının yokluğunu, varlığı kadar şüpheyle karşılar.
Karar Çerçevesi: Her Egemenlik Katmanı İçin Bare Metal vs. Bulut VM
Belirli bir iş yükünün nereye ait olduğuna karar verirken bu çerçeveyi kullanın:
| Kriter | Bare Metal | Bulut VM (Yargı Yetkisi İçinde) |
|---|---|---|
| Fiziksel konum kesinliği | Mutlak | Sözleşmeye dayalı |
| CLOUD Act maruziyeti | Yok (ABD dışı sağlayıcı) | Sağlayıcıya bağlı |
| Performans öngörülebilirliği | Yüksek | Orta |
| Dağıtım hızı | Saatler ila günler | Dakikalar |
| Ölçekte maliyet | Daha düşük (vCPU başına ek ücret yok) | Daha yüksek |
| Uyum denetlenebilirliği | Donanım seviyesi | Hipervizör seviyesi |
| Katman 1 iş yükleri için uygun | Evet | Uyarılarla |
| Katman 2 iş yükleri için uygun | Evet | Evet |
| Katman 3 iş yükleri için uygun | Aşırı mühendislik | Evet |
Pratik kural: bir düzenleyici teorik olarak mahkemede egemenlik iddiasına itiraz edebilir ve kendinizi savunmak için donanım seri numaraları ve veri merkezi erişim günlükleri üretmeniz gerekirse, bare metal kullanın. Uyum bağlamınız için uyumlu, ABD dışı bir sağlayıcıdan sözleşme garantileri yeterliyse, doğru yargı yetkisindeki bir bulut VM'si çalışır.
PlusClouds Veri Merkezi altyapısı, Tier 3 tesisleri üzerine kurulmuş, N+1 yedeklilik ve 40 Gbps omurga ile, tek bir denetlenebilir konumda hem bare-metal hem de bulut VM dağıtımları için fiziksel temeli sağlar. Bu, bir düzenleyici veri işleme anlaşmasına koymak için tek bir adres istediğinde önemlidir.
Seçtiğiniz hesaplama modelinin üzerine katmanlanan güvenlik kontrolleri için, sıfır güvenlik kılavuzu, altı haneli bir güvenlik bütçesi gerektirmeden bir egemenlik mimarisini tamamlayan ağ ve kimlik kontrollerini kapsar.
Eylem Kontrol Listesi: Egemenliğe Hazır Bir Altyapı Yığını İçin 10 Adım
Bu adımları sırayla çalışın. Her biri bir öncekinin üzerine inşa edilir.
İş yüklerinizi sınıflandırın Katman 1, Katman 2 ve Katman 3'e yukarıdaki çerçeveyi kullanarak. Her sistem için sınıflandırma gerekçesini belgeleyin.
Mevcut veri akışlarınızı baştan sona haritalayın. Verilerin kasıtlı veya başka bir şekilde yargı yetkisi sınırını geçtiği her noktayı belirleyin. CDN yapılandırmaları, yedekleme hedefleri ve izleme araçları, istenmeyen sınır ötesi akışların yaygın kaynaklarıdır.
Bulut sağlayıcı sözleşmelerinizi denetleyin. Veri İşleme Anlaşmalarınızın yalnızca bulut bölge adını değil, işleme yapılan fiziksel ülkeyi belirttiğini doğrulayın. Katman 1 ve Katman 2 verileriniz için CLOUD Act maruziyeti olmadığını doğrulayın.
Katman 1 iş yükleri için bare-metal altyapı dağıtın. Yargı yetkiniz içinde bir Tier 3 tesisinde Dell sertifikalı Leo CN sunucuları veya eşdeğer yerinde donanım kullanın. Fiziksel adresi yazılı olarak doğrulayın.
Ağlarınızı segmentleyin. Ayrı özel, VPN, yönetim ve DMZ bölgeleri oluşturun. Hiçbir Katman 1 sisteminin genel bir IP adresi veya yargı yetkisi sınırını aşan bir çıkış yolu olmadığından emin olun.
Yargı yetkisi içinde depolama katmanlaması uygulayın. Tüm yedekleme ve arşiv hedeflerini ülke içi depolamaya taşıyın. Yedekleme aracınızın coğrafi olarak optimize edilmiş ancak yasal olarak sorunlu bir uç noktaya sessizce çoğaltma yapmadığını doğrulayın.
Kapsamlı erişim günlüğü etkinleştirin. Katman 1 sistemlerinde yapılan her yönetim eylemi, kurcalama kanıtı olan, yargı yetkisi içinde bir günlük deposuna kaydedilmelidir. Yargı yetkisi dışındaki IP adreslerinden gelen herhangi bir erişim için uyarılar yapılandırın.
Altyapı sertifikalarını edinin ve belgeleyin. Altyapı sağlayıcınızdan ISO 27001, SOC 2 ve ilgili ulusal sertifikaları toplayın. Bunları Veri İşleme Anlaşmalarınızın yanında saklayın.
Bir veri yerleşimi kanıt paketi oluşturun. Bu, bir düzenleyiciye verdiğiniz klasördür: fiziksel konum sertifikaları, ağ topolojisi diyagramları, erişim günlük örnekleri, sertifikasyon belgeleri ve veri akış haritanız. Güncel tutun.
Üç aylık egemenlik incelemeleri planlayın. Düzenlemeler değişir. Altyapınız değişir. Yeni iş yükleri dağıtılır. Q1'de doğru olan bir egemenlik mimarisi, Q3'e kadar kaymış olabilir. İncelemeyi yönetişim takviminize dahil edin.
Egemenlik Sadece Yasal Bir Sorun Değil, Altyapı Sorunudur
Hukuk ekipleri politikalar yazabilir. Uyum görevlileri çerçeveler hazırlayabilir. Ancak veri egemenliği nihayetinde altyapı katmanında, sunucuların fiziksel konumunda, ağ trafiğini yöneten yönlendirme tablolarında, yedekleme hedeflerinin yapılandırmasında ve bir düzenleyici bunları istediğinde ya var olan ya da olmayan erişim günlüklerinde yaşar veya ölür.
2026 uygulama eylemleri dalgasını güvenle karşılayacak olan işletmeler, egemenliği birinci sınıf bir altyapı gereksinimi olarak ele alanlar, bir sonradan düşünce olarak değil. İş yüklerini dürüstçe sınıflandırdılar, en hassas sistemlerini doğrulanabilir fiziksel konumlarla bare metal üzerinde sabitlediler, ağlarını sınır ötesi akışların imkansız olduğu şekilde segmentlediler ve teknik bir incelemeye dayanabilecek denetim izleri oluşturdular.
Bu gereksinimleri karşılamak için altyapı yığınızı inşa ediyor veya yeniden inşa ediyorsanız, PlusClouds fiziksel ve mantıksal yapı taşlarını sağlar: Tier 1 egemenlik çapaları için bare-metal X7000 ve Leo CN sunucuları, üç katmanın tamamında yargı yetkisi içinde bulut depolama, tam segmentasyon için beş ağ türü altyapısı ve tüm yığın boyunca ISO 27001 / SOC 2 / GDPR uyumlu güvenlik kontrolleri. Tier 3 veri merkezi omurgası, performansı uyum için takas etmediğiniz anlamına gelir.
İş yükü sınıflandırmanızla başlayın. Her şey bundan sonra gelir. Ve belirli düzenleyici bağlamınız için altyapı parçalarının nasıl bir araya geldiğini görmek istiyorsanız, PlusClouds altyapı ekibi, yargı yetkiniz ve uyum gereksinimleriniz etrafında oluşturulmuş bir referans mimarisi ile sizi yönlendirebilir.